はじめに
スマホに、こんなSMSやメールが届いたことはありませんか?📱
- 📦 「荷物をお届けしましたが、不在のため持ち帰りました。再配達はこちら」
- 💳 「カードの利用に問題があります。確認してください」
- 🔒 「アカウントがロックされています」
急いでいると、「えっ、大丈夫かな?」と、ついリンクをタップしたくなりますよね。
でも、そのメッセージ。本当に、その会社から届いたものですか?🤔
今回取り上げるのは、実在する会社やサービスになりすまして、偽のサイトへ誘導する「フィッシング詐欺」です。電話ではなく、いつものSMSやメールにまぎれ込んでくる。だからこそ、年齢に関係なく注意したい手口です⚠️
こんな人に読んでほしい
- 👆 SMSやメールのリンクを、よくタップする
- 🛒 ネット通販や宅配便をよく利用する
- 📩 スマホに届く「重要なお知らせ」が気になる
- 🔐 「鍵マークがあれば安全」と思っている
- 👨👩👧 フィッシング詐欺のことを家族にも伝えたい
この記事の目的
最近の偽サイトは、本物そっくりに作られています。「怪しいサイトを見抜けば大丈夫」とは言い切れません。
そこでこの記事では、「見抜いてから使う」のではなく、「そもそもメッセージのリンクから入らない」という考え方を中心に、対策を紹介します🔍
結論
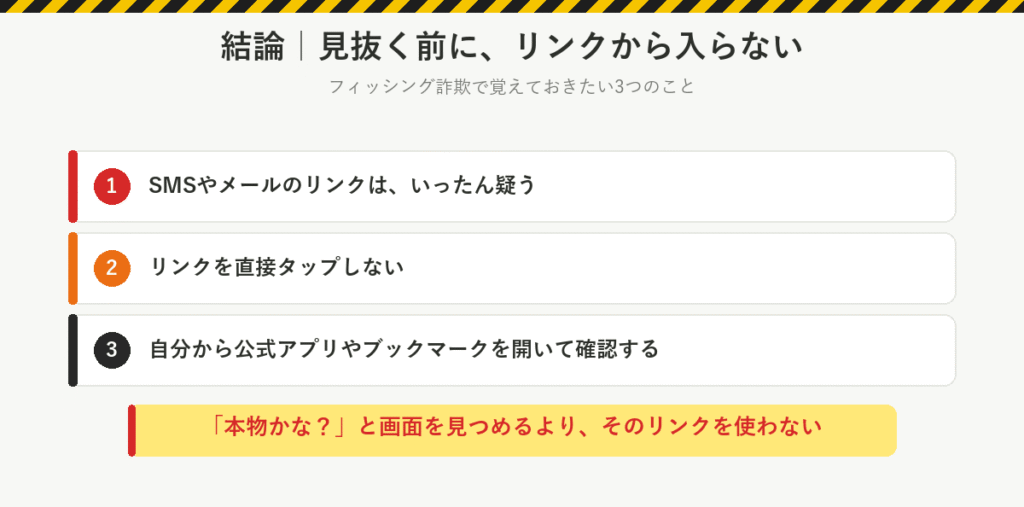
一番覚えておいてほしいのは、これです。
SMSやメールのリンクは、いったん疑う。そして、リンクを直接タップせず、自分から公式アプリやブックマークを開いて確認する。
「本物かな?偽物かな?」とスマホの画面をじっと見つめるより、そもそも、そのリンクを使わない。 このほうがシンプルで確実です💡
フィッシング詐欺って、どんな手口?
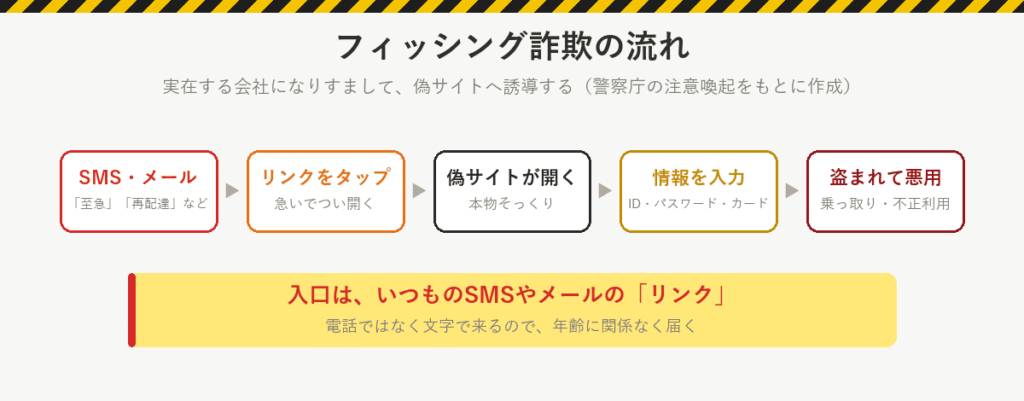
フィッシング詐欺とは、実在する会社やサービスになりすましてSMSやメールを送り、偽のサイトへ誘導する手口です。
偽サイトでは、ID・パスワード、クレジットカード番号、口座番号や暗証番号、住所や電話番号など、さまざまな情報の入力を求められます。入力した情報が悪用されると、アカウントを乗っ取られたり、カードを不正に使われたりすることがあります😱
流れを簡単にすると、こうです。
- 📩 SMS・メールが届く
- 👆 リンクをタップする
- 🎭 本物そっくりの偽サイトが開く
- ⌨️ IDやカード情報などを入力する
- 💸 情報を盗まれ、悪用される
どんな内容で届くの?
フィッシング詐欺では、ふだん使っているサービスや、日常でありそうな内容が使われます。
| なりすまされる相手 | よくある文面 |
|---|---|
| 宅配業者など | 「不在のため荷物をお預かりしています」 |
| クレジットカード会社・銀行など | 「カードの利用を制限しました」 |
| 携帯電話会社・ネット通販など | 「アカウントがロックされました」 |
警察庁も、携帯電話会社や宅配業者、金融機関をかたるSMSやメールから偽サイトへ誘導する手口を紹介しています。(警察庁)
「ちょうど荷物を待っていた!」「そういえば、カードを使ったばかりだ!」。そんなタイミングだと、なおさら信じてしまいそうです😰 フィッシング詐欺は、こうした「ありそうな日常」に入り込んできます。
本物と偽物のサイト、見分けられる?
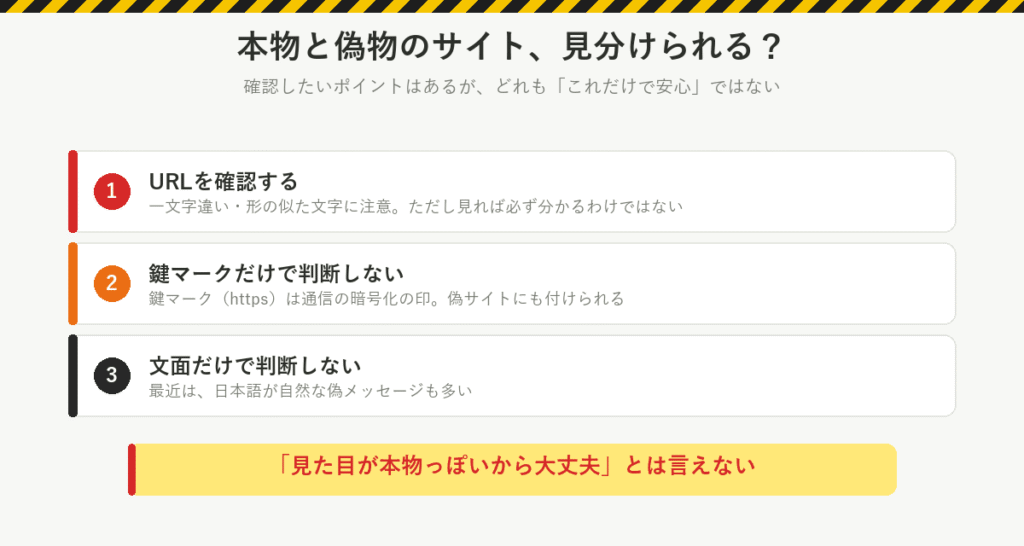
ここが難しいところです。最近のフィッシングサイトは、本物のサイトそっくりに作られています。「見た目が本物っぽいから大丈夫」とは言えません。
それでも、確認しておきたいポイントはあります。
① URLを確認する
URLに、正規のサイトとは違う文字が入っていないか確認します🔎 一文字だけ違う、形の似た文字に置き換わっている、というケースもあります。ただし、URLは偽装されることも多く、見れば必ず見破れるわけではありません。
② 鍵マークだけで判断しない
ブラウザに出る「鍵マーク」や「https」は、通信が暗号化されていることを示すものです。「鍵マークがある=本物のサイト」ではありません。 偽サイトでも暗号化通信は使えるので、鍵マークだけで安心するのは危険です🙅
③ 文面がおかしくないか確認する
日本語の言い回しが不自然なこともあります。ただし最近は、偽のメッセージの文章もかなり自然になっています。「日本語が変じゃないからOK」とはいきません😓
一番おすすめしたい方法は「リンクから入らない」
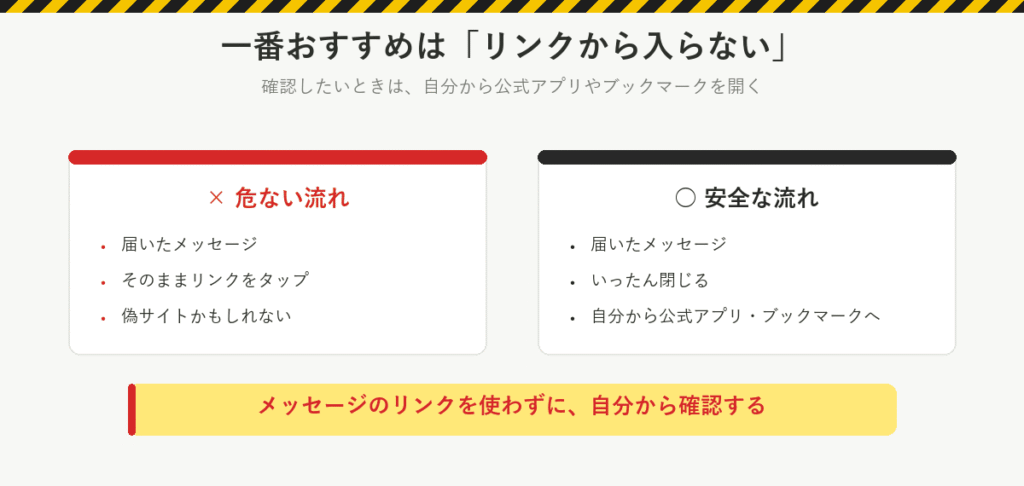
ここまで確認のしかたを紹介しましたが、もっとシンプルな方法があります。SMSやメールのリンクを、直接タップしないことです。
荷物の確認なら、公式アプリや自分で登録したブックマークから。カードの利用状況なら、いつも使っている公式サイトやアプリから確認します📲
つまり、「届いたメッセージ → リンクをタップ」ではなく、「届いたメッセージ → いったん閉じる → 自分から公式サイト・アプリへ」という流れにします。
警察庁や警視庁も、メールやSMSのリンクを安易に開かず、公式アプリや「お気に入り」「ブックマーク」から正しいサイトにアクセスするよう呼びかけています👮(警察庁、警視庁)
パスワードの自動入力も、ヒントになる
スマホやブラウザのパスワード管理機能には、登録したサイトでIDやパスワードを自動で入力してくれるものがあります。この機能は、見た目ではなく、登録したサイトのアドレスをもとに動きます🔑
そのため、「いつもなら自動入力されるのに、今日は出てこない」というときは、「あれ?いつものサイトと違うのかな?」と立ち止まるきっかけになります。
ただし、自動入力されない理由は、偽サイトだからとは限りません。端末や設定など、ほかの理由もあります。「自動入力されない=即アウト」ではなく、「一度確認しよう」というサインとして使いましょう✋
あわせて、パスワードをサービスごとに変える(使い回さない)ことや、ワンタイムパスワードなどの「多要素認証」を使うことも、被害を広げないための対策になります🛡️(警察庁)
データで見るフィッシング詐欺
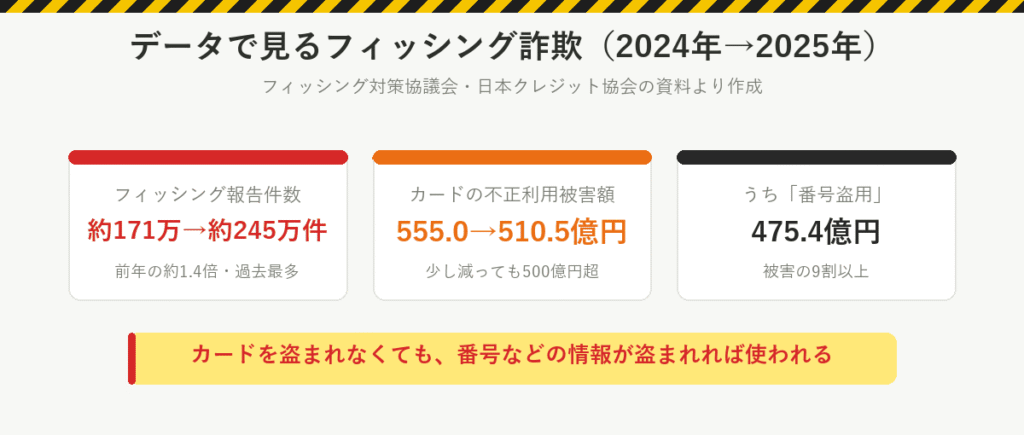
フィッシング対策協議会に寄せられたフィッシングの報告件数は、2025年に約245万件。前年の約1.4倍で、過去最多を更新しました📈(フィッシング対策協議会)
| 項目 | 2024年 | 2025年 |
|---|---|---|
| フィッシング報告件数 | 約171万件 | 約245万件 |
| クレジットカード不正利用被害額 | 555.0億円 | 510.5億円 |
クレジットカードの不正利用被害額は、2025年は前年より少し減りました。それでも500億円を超える大きな被害です。しかも、そのうち9割以上(475.4億円)が「番号盗用」、つまりカード番号などの情報を盗まれて使われた被害でした😨(日本クレジット協会)
カードそのものを盗まれなくても、番号などの情報が盗まれれば、不正利用につながるということです。フィッシング詐欺は、その情報が盗まれる入口のひとつです。「迷惑メールが届くだけ」と軽く考えないようにしたいですね。
フィッシング詐欺が使う心理テクニック
フィッシング詐欺では、人がつい反応してしまう状況が作られています🕸️
| 心理テクニック | フィッシング詐欺での使われ方 |
|---|---|
| ① 今すぐと急がせる | 「本日中に」「至急確認してください」「アカウントが停止されます」と、考える時間を与えない |
| ② 日常にまぎれ込む | 荷物を待っているときの不在通知、カードを使った直後の利用確認など、疑う前にタップさせる |
| ③ 本物そっくりに見せる | ロゴやデザインを似せて、「いつものサイトと同じだ」と思わせる |
だからこそ、見た目だけで判断しないことが大切です👀
フィッシング詐欺を見分けるチェックリスト
- ☑️ SMSやメールのリンクを、いきなりタップしない
- ☑️ 荷物・カード・アカウントの確認は、公式アプリやブックマークから行う
- ☑️ 「今すぐ」「本日中に」など急がせる文章が来たら、いったん止まる
- ☑️ 「鍵マークがあるから安全」と判断しない
- ☑️ URLを見るときは、似た文字やつづりの違いにも注意する
- ☑️ いつも自動入力されるIDやパスワードが出てこないときは、一度サイトを確かめる
- ☑️ 身に覚えのない通知は、メッセージの中の連絡先ではなく、自分で調べた公式の連絡先に問い合わせる
ポイントは、「怪しいかどうかを見抜いてから使う」より、「メッセージのリンクを使わずに確認する」ことです☝️
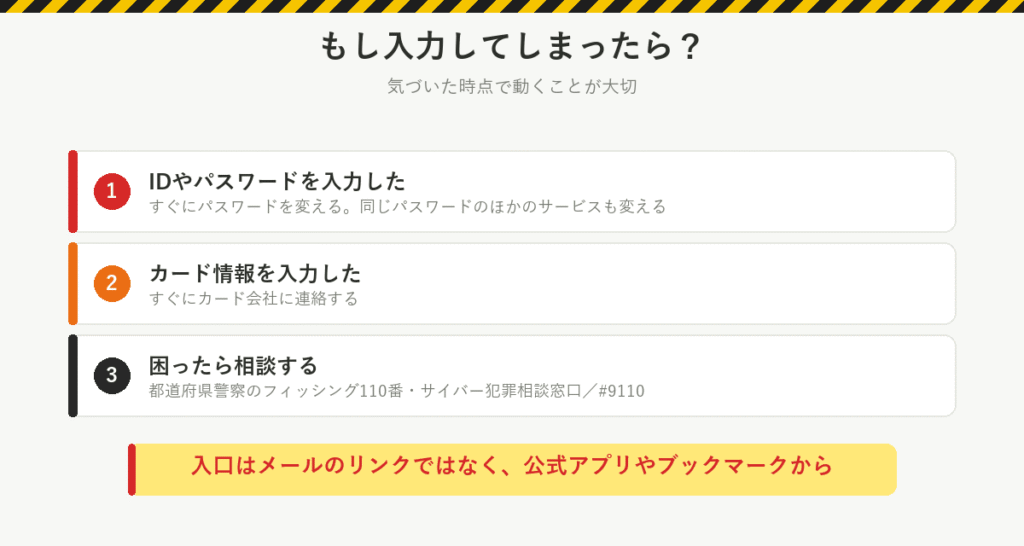
もし入力してしまったら?
「しまった……入力しちゃった!」という場合も、そこで終わりではありません。気づいた時点で動くことが大切です。
- 🔑 IDやパスワードを入力した → すぐにパスワードを変える。同じパスワードを使っているほかのサービスも変える
- 💳 カード情報を入力した → すぐにカード会社に連絡する
- 📞 どちらの場合も → 利用しているサービスの会社に相談する
警察庁も、被害に遭ったら、サービスの会社への相談、パスワードの変更、警察への通報・相談をするよう案内しています。(警察庁)
困ったときの相談先
- 🚓 偽のサイトやメールを見つけた、被害に遭った → お住まいの都道府県警察の「フィッシング110番」やサイバー犯罪相談窓口(警察庁)
- ☎️ どこに相談すればいいか分からない → 警察相談専用電話 #9110
「入力しちゃったから、もうダメだ……」と一人で抱え込まないでください😊
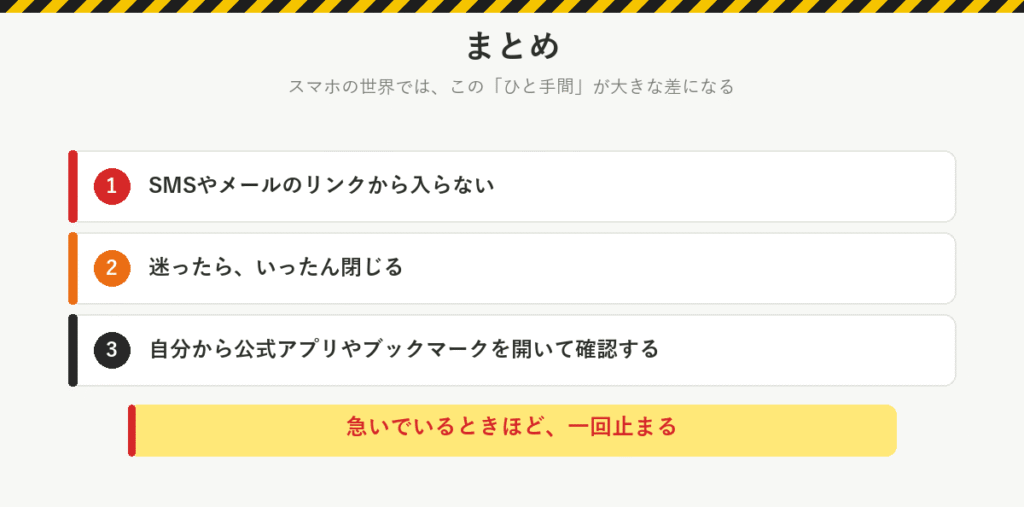
まとめ
フィッシング詐欺は、特別な人だけが遭うものではありません。荷物を待っている。カードを使った。ネット通販を利用している。そんな日常の中に、自然に入り込んできます。
偽サイトが本物そっくりなら、「見れば分かるでしょ」だけでは防ぎきれません。だからこそ、SMSやメールのリンクから入らない。 これを基本のルールにしておきましょう🌱
「本物かな?」と迷ったら、いったん閉じる。そして、自分から公式アプリやブックマークを開いて確認する。 スマホの世界では、この「ひと手間」が大きな差になります。
あとがき
この記事は、もともと親子で夏休みの自由研究として、詐欺について調べてまとめたものです📚
調べてみて特に感じたのは、フィッシング詐欺は「偽物を見抜く問題」だけではない、ということでした。偽サイトが本物そっくりに作られていると、画面を見ながら「これは本物かな?」と判断すること自体が難しくなります。だから、「見抜こうとする前に、リンクから入らない」という考え方が大切だと分かりました。
実は私も、引っかかりかけました
……と、えらそうに書いていますが、実は私自身、フィッシングに引っかかりかけたことが2回あります😅
1回目は、大手ショッピングサイトを名乗る「至急」のメールでした。慌ててIDとパスワードを入力し、ログインボタンをポチッ。……押した瞬間に「あれ?」。気づいたのは、よりによって全部入力し終わったあとでした。頭より先に、指が仕事を終えていたわけです。
気づいた瞬間は大慌て😱 頭が一瞬真っ白になって、「えっと、こういうときはどうするんだっけ?」と、手が止まってしまいました。さっきまであんなに速かった指が、今度はまったく動かないのです。落ち着いてから公式アプリでログインし直し、パスワードを変更。……でも、それでスッキリとはいきませんでした。胸のモヤモヤが消えず、「本当に大丈夫かな?」と、数日間はアプリの購入履歴とクレジットカードの請求画面を何度ものぞいていました😓
2回目は、証券会社のキャンペーンのお知らせメール。いつものようにログインして、登録ボタンを押すだけ……のはずが、なぜかID欄がうんともすんとも言いません。いつもなら勝手に入るはずのIDが、出てこないのです。「おや?」と手を止めたら、偽サイトでした。このときは、パスワード管理アプリのほうが、私より先に気づいてくれたのです👏
2回の経験で分かったこと
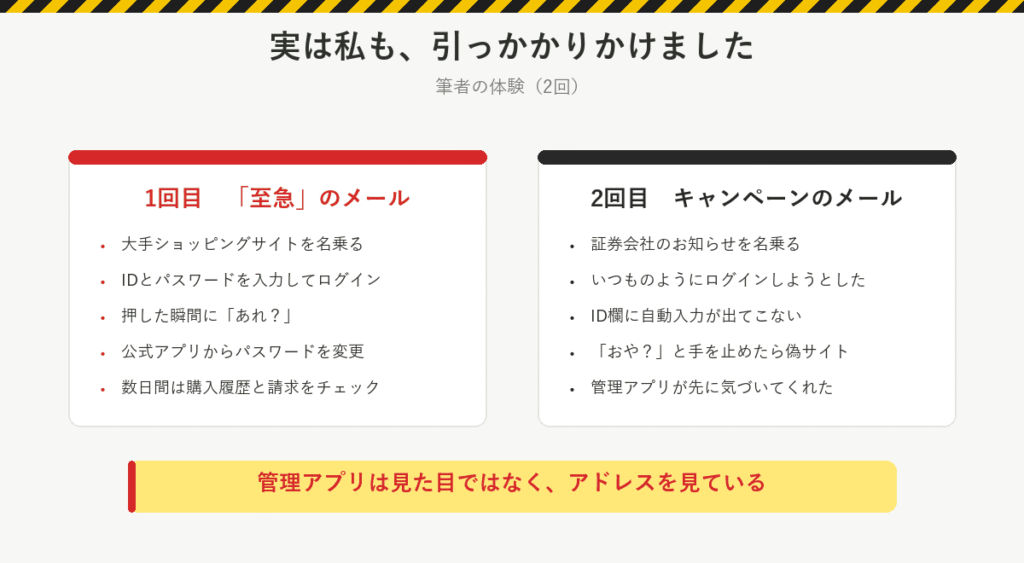
人間の目は、見慣れた画面だとすぐ「いつものやつだ」と思い込みます。でも管理アプリは、見た目にはだまされず、アドレスだけを見ています。IDとパスワードの管理アプリがあれば防げることが多い。これは身をもって実感しました💡
スマホは便利です。届いたメッセージをタップすれば、すぐに目的のページへ行けます。でも、その便利さを逆手に取られることもあります。
「急いでいるときほど、一回止まる」「自分から公式サイトを開く」。この小さな習慣を、親子で覚えておきたいと思いました👨👩👧
詐欺の手口は、これからも変わっていくでしょう。全部を完璧に覚える必要はありません。まずは、「SMSやメールのリンクは、すぐにタップしない」。ここから始めてみましょう🌈